SBOM 是用于识别软件组件的清单,通过分析软件组件来支持软件安全漏洞分析和软件供应链管理的解决方案。
SBOM 是关于软件组成组件的元信息清单,用于确认和追踪软件包含了哪些要素以及由谁开发,基于此制度加以应用的解决方案。
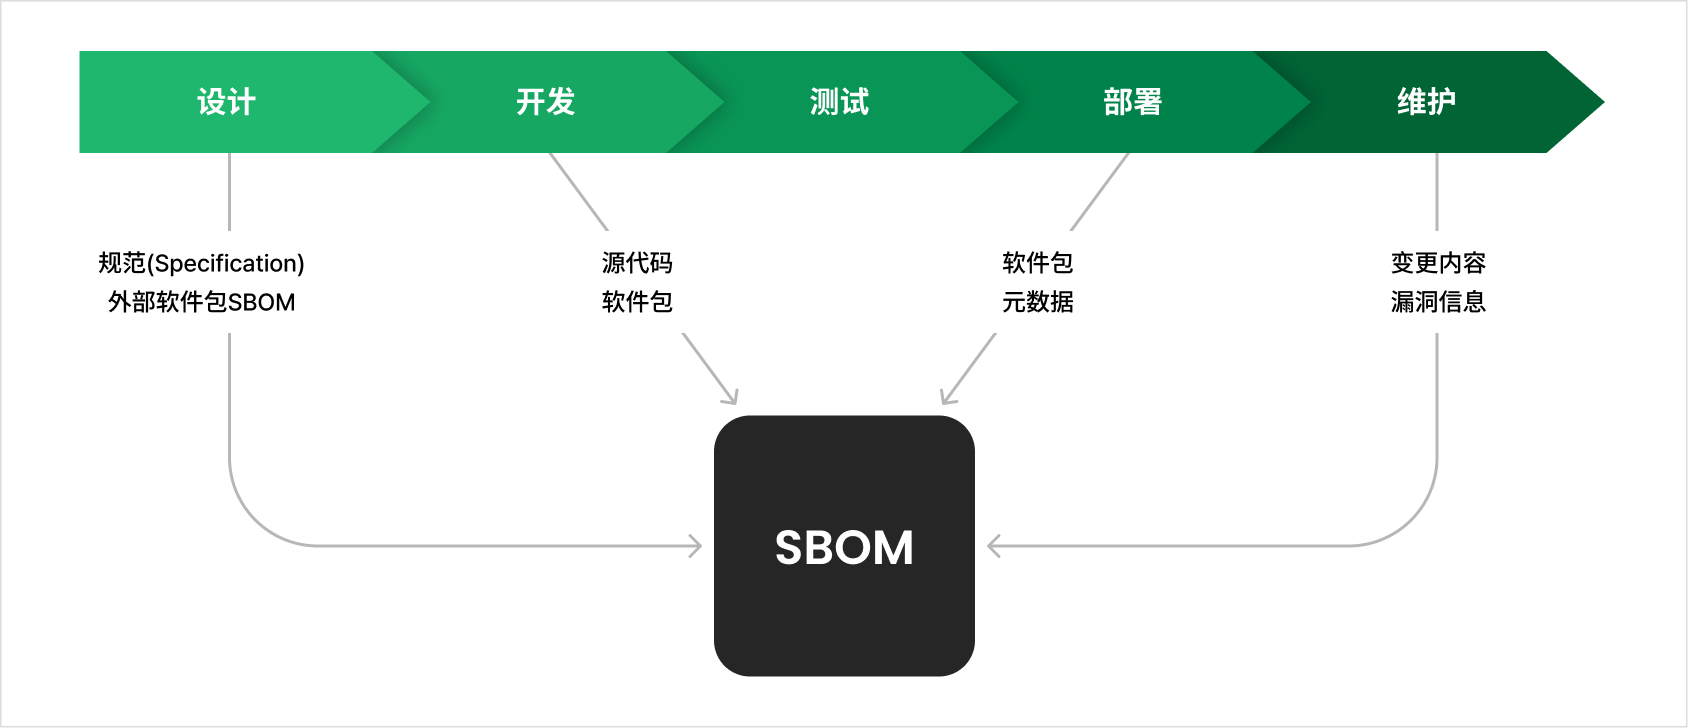
SBOM 通过可视化软件组件及其依赖关系,以因应网络安全入侵与开源软件扩展带来的挑战,使得软件组件管理变得不可或缺。
Teamer SBOM 提供 SBOM 生成与依赖性分析、NVD 安全漏洞分析以及漏洞解决管理功能,提供高效的 SBOM 能力。
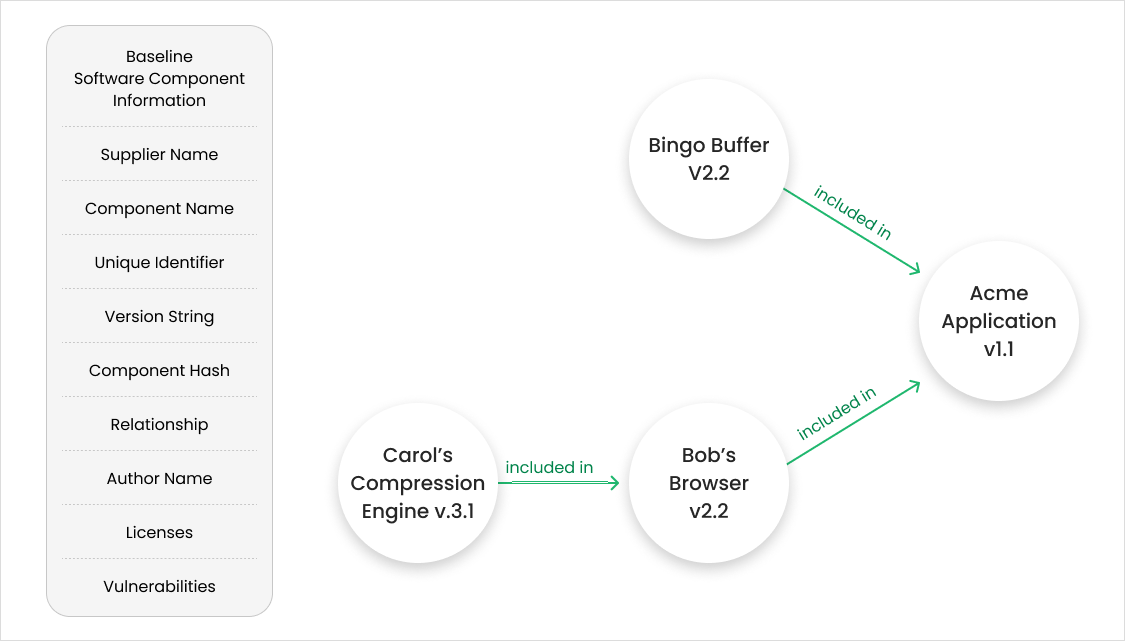
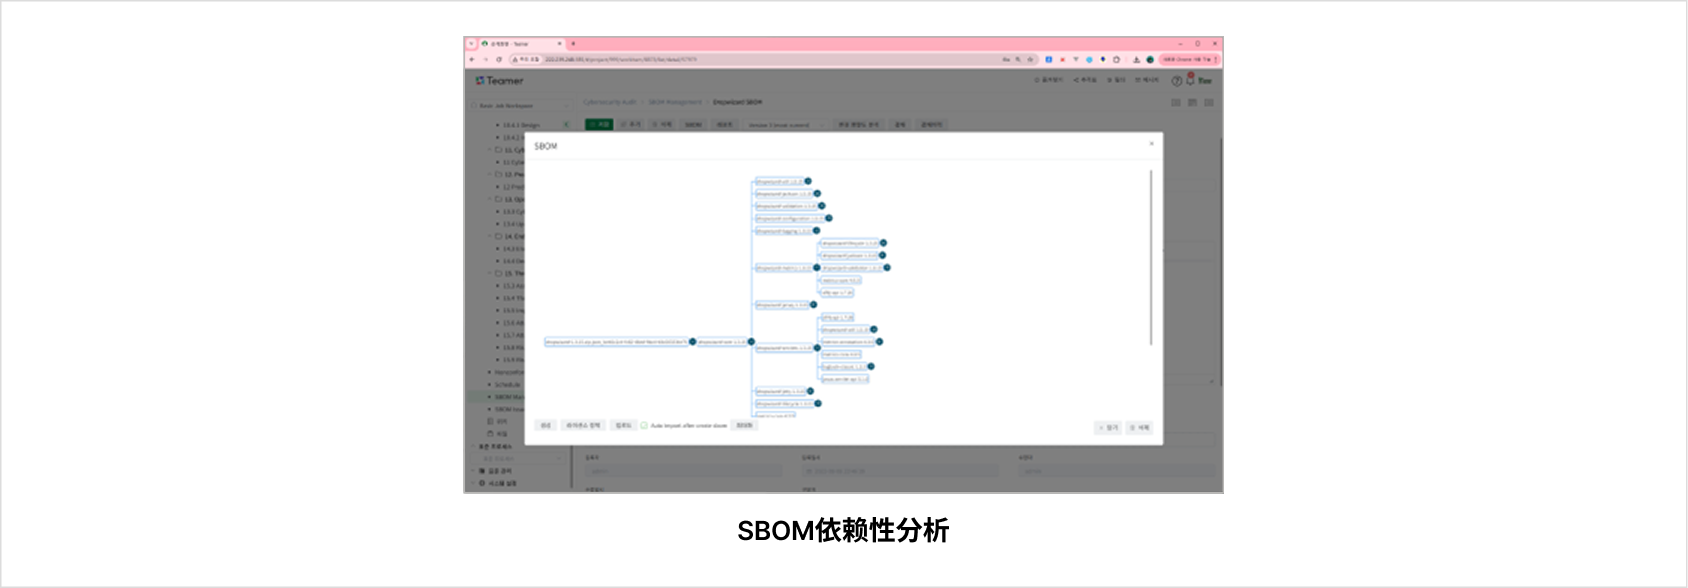
1. 生成 SBOM 列表
生成项目中包含的 SBOM 列表。
根据 SBOM 的依赖关系生成树状视图。
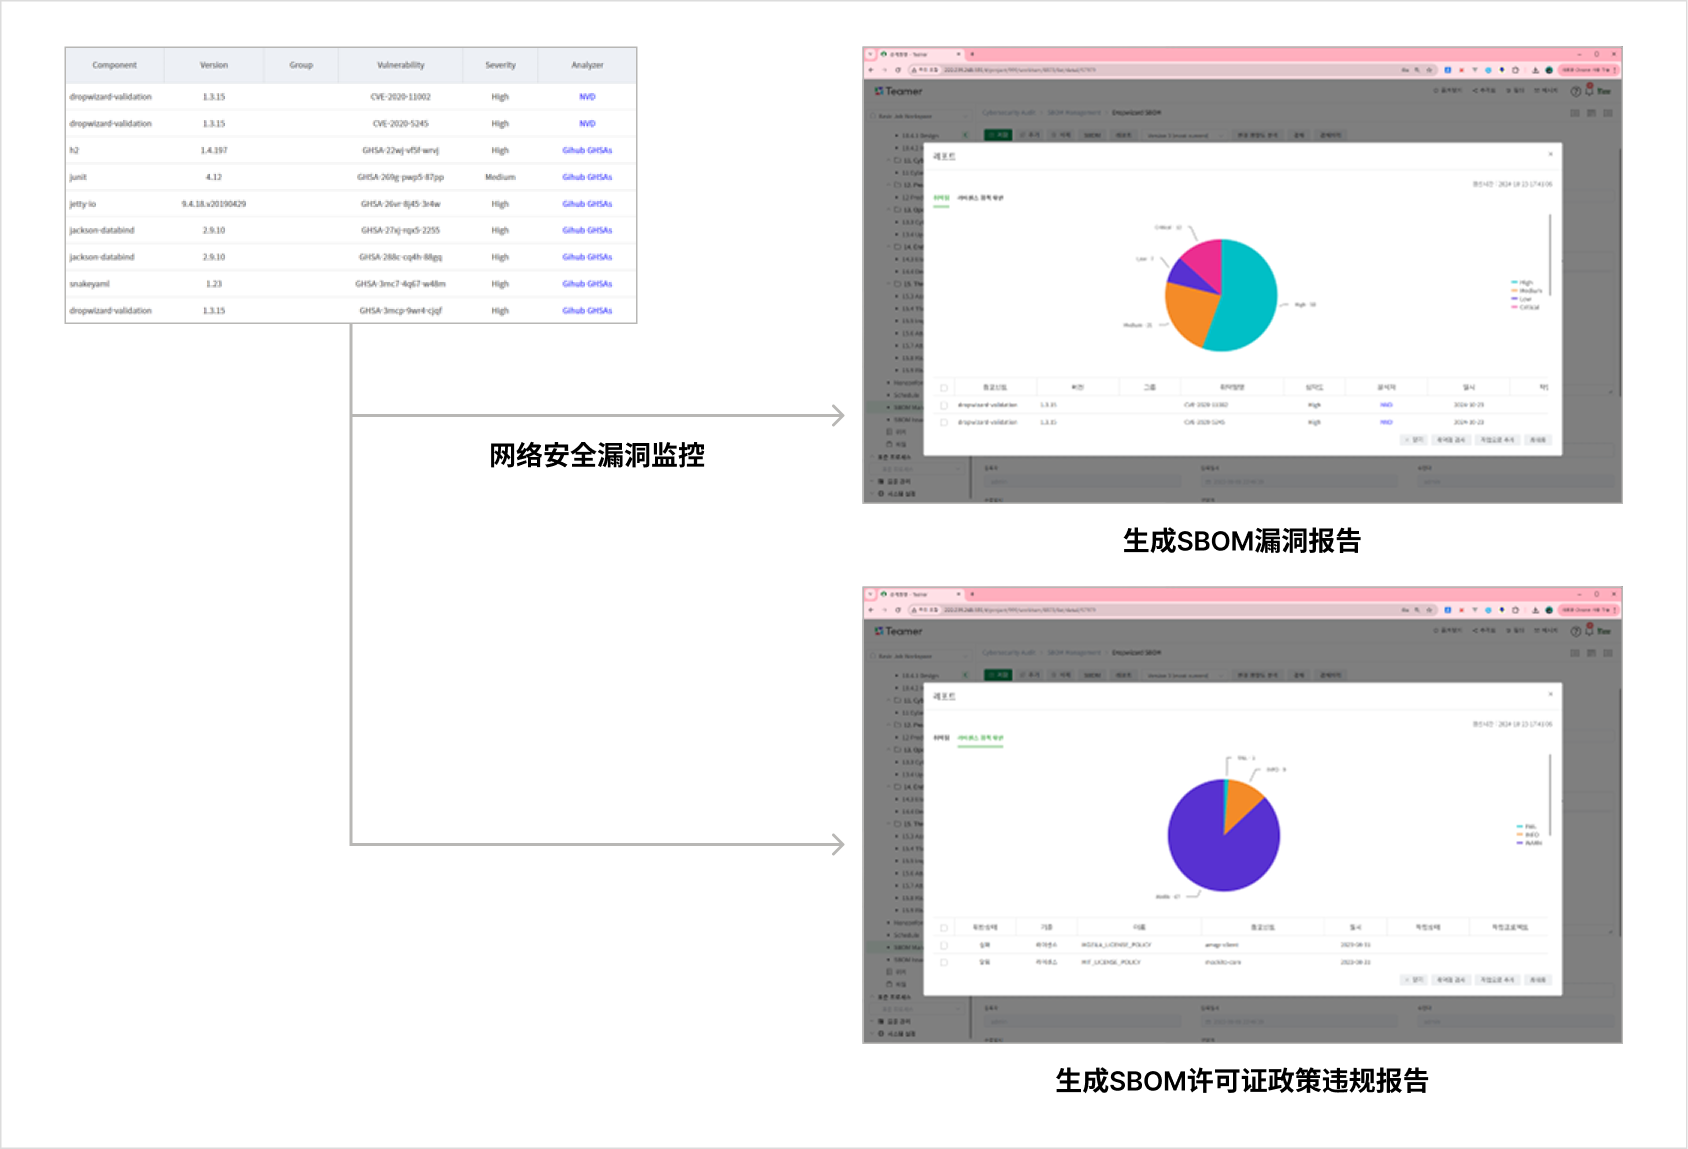
2. 网络安全漏洞监测与管理
通过比对 NVD、Red Hat RHSAs、Amazon Linux ALAS 等数据库来发现漏洞。
按 High、Medium、Critical、Low 等等级进行分类评估,并提供仪表板展示。
发现漏洞后,创建解决任务并指定负责人跟进处理。
将任务登记给相应负责人,并对其解决状态(已指派/进行中/已解决)进行管理。
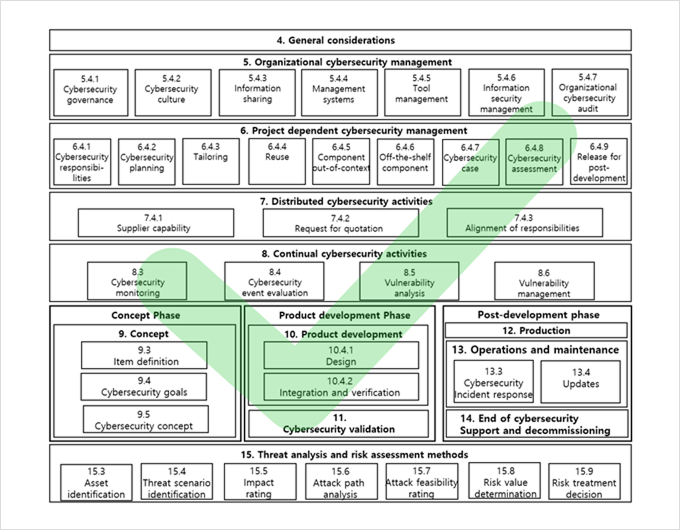
3. 支持生命周期管理功能
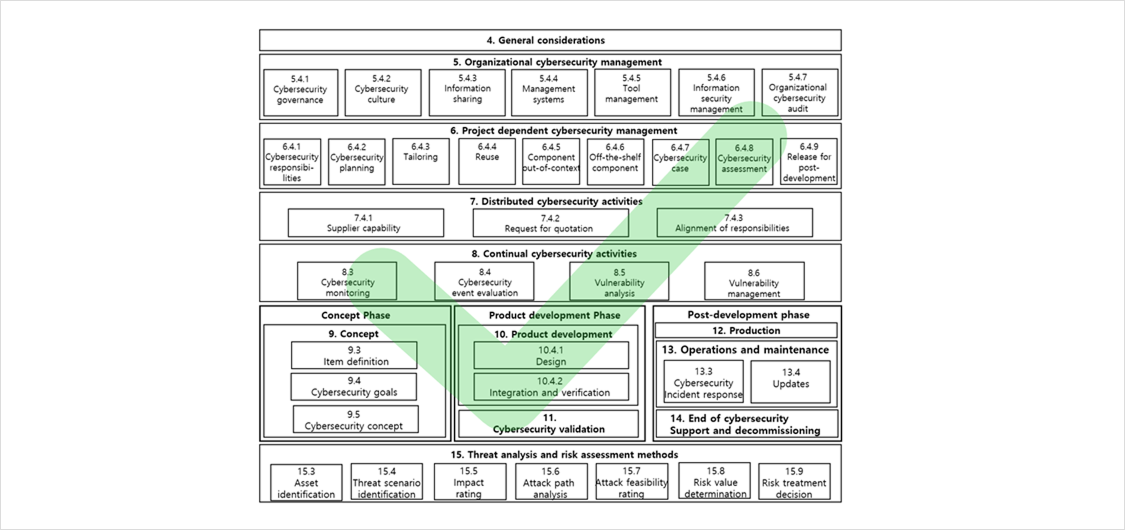
根据 CSMS 流程,支持网络安全生命周期管理功能。
同时包含用于需求与问题/缺陷管理的支持功能。




CSMS 质量管理系统 主要功能
CSMS 仪表板
开发方法论管理
CSMS 配置管理
CSMS 审计管理
裁剪管理(Tailoring)
可追溯性管理
网络安全目标与网络安全需求
网络安全交付物管理
持续性网络安全监测
基于组织标准流程的模板
 SBOM 的最终目标是有助于强化安全。(被视为供应链安全管理的必备活动)
在软件开发过程中会使用各种代码和组件,因此可以提前掌握软件组成要素,从而为快速应对奠定基础。
在日益复杂的软件供应链环境中,SBOM 有助于显著提升软件的安全性和透明度。
1.有助于增强研发生命周期内的软件供应链管理体系的专业性
(需求定义过程)加强对将要使用的开源软件的调研与验证活动。
(设计/实现过程)加强开源软件的使用与验证活动。
(测试过程)可执行对软件成果的许可证、依赖关系和安全漏洞的验证,并生成测试结果。
(软件发布过程)可以对开源信息(名称、版本、许可证、网站等)及外部分发进行适格性审查。
2. 有助于推动 SBOM 数据应用的数据格式标准化
通过软件包数据交换(SPDX)、软件标识(SWID)标签、CycloneDX 等方式,有助于建立 SBOM 生成/消费生态,并推动通过软件开发生命周期的整合来固化 SBOM 使用机制。
3.有助于提升面向开源软件开发与管理的韩国型 SBOM 自动化支持工具的国内竞争力
在企业层面上,可对源代码分析工具、存储库管理工具等提供系统性支持。
(设计/实现过程)有助于最大化利用开源软件许可证验证工具(用于许可证和依赖管理)及开源安全漏洞验证工具(用于安全漏洞管理),并加强开源软件的使用与验证活动。
可支持用于存储和管理软件成果的仓库(如 GitHub、GitLab)以及开发支持工具(CI/CD)。