VisualPro Tech Brief중국 지능형 주행 강제 국가표준이 온다
남은 시간 1년 — Safety Case는 어떻게 만드는가
2026. 09. 04 상하이 「AutoSoft 대화」 제23회 사전 브리프 | VWAY 발표 세션 안내
GB 47955 · 2027.01.01 시행GB 44721 · 2027.07.01 시행SOTIF (ISO 21448)AI 기반 STPA9/4 상하이
01개요 (TL;DR) — 규제 시계는 이미 움직였다
GB 47955 시행 2027.01.01 조합 주행보조 (L2) | GB 44721 시행 2027.07.01 자율주행 (L3·L4) | 조합 주행보조 탑재율 70% 2026년 중국 승용 신차 | VWAY 발표 세션 9/4 14:20 상하이 국제자동차성 |
2026년, 중국의 지능형 주행 안전 규제가 권고에서 강제로 넘어갔습니다. 두 건의 강제성 국가표준(GB)이 두 달 간격으로 연이어 발표되었습니다. GB 47955—2026(조합 주행보조 시스템 안전 요구, L2급)은 2026년 6월 27일 발표되어 2027년 1월 1일 시행되고, GB 44721—2026(자율주행 시스템 안전 요구, L3·L4급)은 2026년 7월 30일 발표되어 2027년 7월 1일 시행됩니다.
둘 다 권고 표준(GB/T)이 아니라 강제 표준(GB) 입니다. 무게가 실리는 지점은 기능 요구가 아니라 입증 요구입니다. 표준은 기업이 연구개발·생산·운행 전 주기 안전보증체계를 구축하고, 시뮬레이션·장내·도로 시험으로 이를 검증하도록 요구합니다.
심사의 질문이 바뀝니다 — “이 기능은 안전한가”에서 “안전하다는 것을 어떤 증거로 논증하는가”로.
02왜 지금인가 — 세 가지 압력
1규제 — 기능은 이미 대중화됐고, 기준이 뒤늦게 도착했다규제 압력
2026년 중국 승용 신차 중 조합 주행보조 기능 탑재율은 70%에 이르렀고, 그중 NOA(내비게이션 주행보조) 탑재 모델은 30%를 넘었습니다. 기능은 이미 대중화됐지만 제품 안전 베이스라인은 비어 있었고, GB 47955—2026이 그 공백을 처음으로 메웁니다. 이번 규제는 “앞으로 나올 기능”이 아니라 이미 팔리고 있는 기능에 강제 기준을 세우는 구조입니다.
2방법론 — 부품 고장만으로는 설명되지 않는 위험SOTIF
ISO 26262(기능안전)는 E/E 고장이 유발하는 위험을 다루지만, ISO 21448(SOTIF) 는 고장이 하나도 없을 때 남는 위험 — 센서 성능 한계, 인지 오류, 예상 밖의 시나리오, 운전자 오·남용 — 을 다룹니다. GB 44721—2026이 인간-기계 상호작용 로직, 시스템 활성화·해제 절차, 기능 능력과 경계의 고지 의무를 규정하는 것은 정확히 이 SOTIF 영역입니다. FMEA·FTA는 부품이 고장 나는 방식은 잘 다루지만, 제어기가 잘못된 순간에 형식적으로는 옳은 명령을 내리는 방식의 위험은 구조적으로 놓칩니다.
3증거 — Safety Case는 문서 묶음이 아니라 추적 가능한 체인Safety Case
행사 주최측 초청장은 새 국가표준이 기능안전과 SOTIF의 설계·개발 및 검증·확인에 정량 지표를 제시했을 뿐 아니라, 기업이 체계적인 Safety Case(안전 논증) 를 구축하여 완전하고 추적 가능한 증거 체인으로 시스템 리스크가 충분히 식별·평가·통제되었음을 입증하도록 요구한다고 설명합니다. 엑셀 파일 사이를 수작업 링크로 잇는 방식에서는 이 체인이 설계 변경 한 번에 끊어집니다.
03숫자로 보는 규제 시계
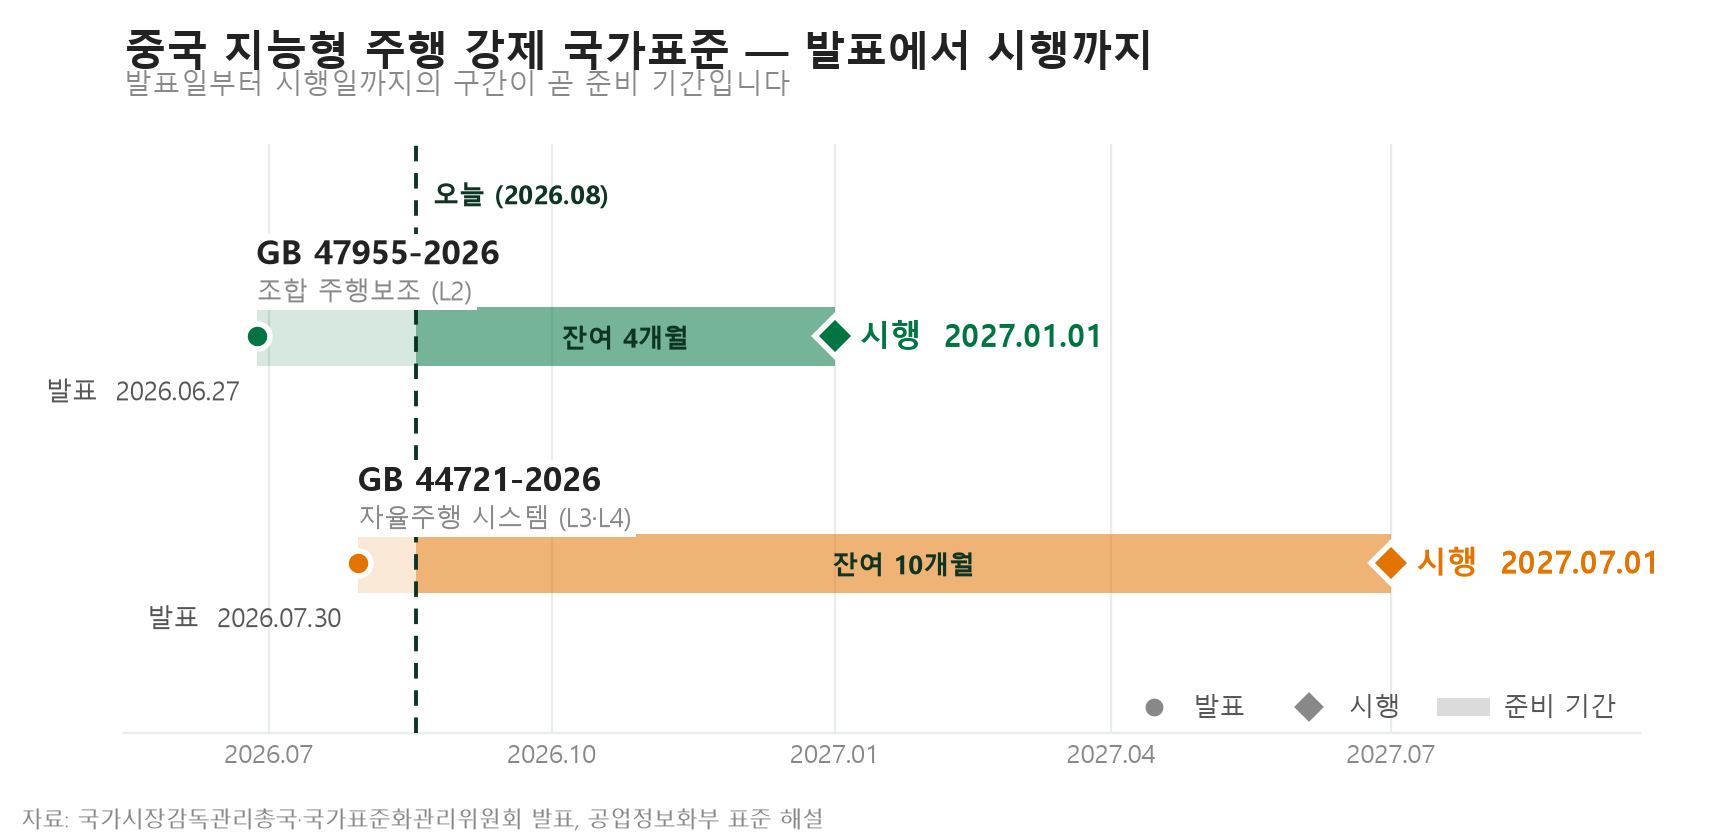
중국 지능형 주행 강제 국가표준 — 발표에서 시행까지
| 항목 | GB 47955—2026 | GB 44721—2026 |
|---|
| 대상 | 조합 주행보조 시스템 (L2급) | 자율주행 시스템 (L3·L4급) |
| 성격 | 강제성 국가표준 | 강제성 국가표준 |
| 발표 | 2026. 06. 27 | 2026. 07. 30 |
| 시행 | 2027. 01. 01 | 2027. 07. 01 |
| 적용 범위 | 기초 단일차로 · 기초 다차로 · NOA 3종 | M류·N류 차량 (자동주차 제외) |
| 의의 | 조합 주행보조 제품 안전 베이스라인 최초 규정 | 권고 표준 GB/T 44721—2024 대체 |
남은 시간 2026년 8월 기준으로 GB 47955 시행까지 약 4개월, GB 44721 시행까지 약 10개월입니다. 안전 논증 체계를 처음부터 세우기에 넉넉한 기간이 아닙니다. 이미 개발이 진행 중인 프로그램이라면, 새로 분석을 시작하는 것이 아니라 기존 분석을 증거 체인 형태로 재구성하는 일이 현실적인 과제가 됩니다.
04STPA — SOTIF와 Safety Case를 동시에 겨냥하는 분석
STPA(System-Theoretic Process Analysis)는 사고를 부품 고장의 연쇄가 아니라 제어의 부적절성으로 봅니다. 네 단계로 진행합니다.
1손실과 시스템 수준 위험 정의무엇을 잃으면 안 되는가
2제어 구조 모델링누가 무엇을 어떤 정보로 제어하는가
3비안전 제어 행위(UCA) 식별제공 / 미제공 / 시점 오류 / 지속시간 오류
4손실 시나리오 도출그 UCA가 실제로 발생하는 경로
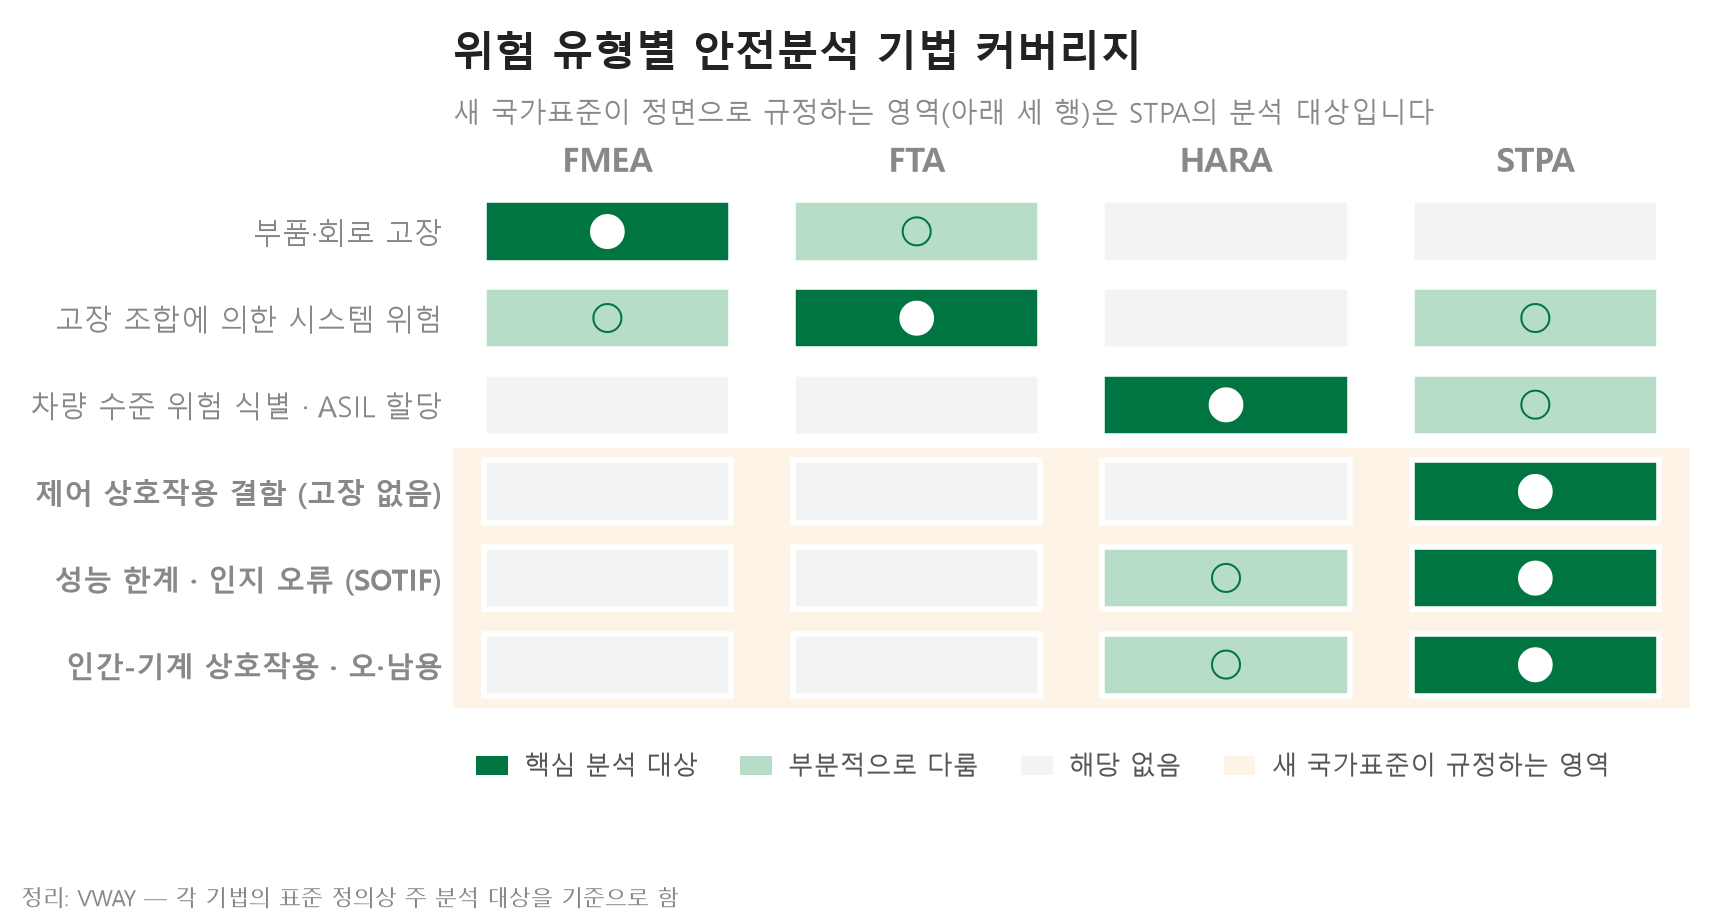
위험 유형별 안전분석 기법 커버리지
SOTIF 영역을 정면으로 다룹니다ISO 21448
UCA는 고장을 전제하지 않습니다. 센서와 제어기가 모두 정상 동작해도 인지 결과가 상황에 맞지 않으면, 그 자체로 비안전 제어 행위입니다. 고장 없는 위험을 분석 대상에 넣는 방법론은 실무에서 STPA가 사실상 유일합니다.
HMI와 운전자 오·남용이 분석 대상에 들어옵니다GB 44721
STPA에서 운전자는 제어 구조의 한 컨트롤러입니다. 따라서 활성화·해제 로직, 인계(Takeover) 실패, 기능 경계에 대한 오해가 모두 UCA로 식별됩니다. GB 44721—2026이 규정하는 인간-기계 상호작용 요구와 직접 대응합니다.
증거 체인이 분석 과정에서 자연스럽게 생깁니다Safety Case
손실 ↔ 위험 ↔ UCA ↔ 손실 시나리오 ↔ 안전 요구사항 ↔ 검증 항목이 계층 관계로 이어지므로, “이 안전 요구사항은 어떤 위험에서 나왔는가”에 링크로 답할 수 있습니다. Safety Case가 요구하는 것이 정확히 이 답입니다.
05AI가 STPA에 들어오면 — 무엇이 바뀌고, 무엇을 지켜야 하나
STPA의 실무 난점은 난이도가 아니라 분량입니다. 제어 구조가 조금만 커져도 UCA는 수백 건, 손실 시나리오는 수천 건이 됩니다. 전담 안전 인력이 부족한 조직에서 STPA가 중단되는 지점은 언제나 3~4단계입니다.
AI 에이전트의 효과가 가장 큰 구간이 바로 여기입니다. VisualPro는 MCP(Model Context Protocol) 를 통해 Claude 같은 AI 에이전트와 직접 연결되어, 제어 구조를 읽고 UCA 후보와 손실 시나리오 초안을 대화형으로 생성합니다. 다만 인증 심사를 통과해야 하는 분석에서 AI에는 조건이 붙습니다.
1AI는 초안을 쓰고, 판단은 사람이 한다검토 이력
누가 언제 검토·승인했는지가 분석 데이터에 남아야 합니다.
2모든 항목은 근거를 향해 역추적된다추적성
어떤 제어 행위, 어떤 위험에서 파생됐는지 링크가 보존되어야 합니다.
3AI 생성 항목과 사람 작성 항목이 구분된다설명가능성
심사원이 검토 범위를 스스로 정할 수 있어야 합니다.
이 세 가지가 지켜지면 AI는 심사의 리스크가 아니라 증거 생산 속도가 됩니다.
06VisualPro의 자리 — 분석을 하나의 구조 위에 올린다
하나의 구조 트리, 다섯 개의 분석통합 분석
FMEA·FTA·HARA·TARA·STPA가 동일한 시스템 구조 데이터베이스를 공유합니다. 분석 기법마다 시스템을 다시 모델링할 필요가 없고, 기법 간 용어와 범위가 어긋나지 않습니다.
분석 간 추적성 = Safety Case 증거 체인디지털 스레드
안전목표 ↔ FTA 정상사상 ↔ DFMEA 고장모드 ↔ STPA 손실 시나리오 ↔ 안전 요구사항이 단일 DB에서 연동됩니다. 설계 변경이 발생하면 관련 분석이 함께 갱신되므로, 증거 체인이 변경 한 번에 끊기지 않습니다.
MCP 기반 AI 에이전트 연동AI 연동
Claude 등 AI 에이전트가 VisualPro와 직접 통신하며 UCA·손실 시나리오·고장모드·위협 식별부터 스코어링 초안까지 대화형으로 수행합니다. 전담 분석 인력이 부족한 조직일수록 체감 효과가 큽니다.
국·영문 표준 산출물KR/EN 보고서
AIAG-VDA FMEA, ISO 26262 HARA(ASIL), ISO/SAE 21434 TARA, FTA, STPA를 표준 서식으로 산출하고 국문·영문 보고서를 생성합니다. 해외 고객사 심사 대응까지 같은 DB에서 처리됩니다.
07자주 묻는 질문 (FAQ)
Q1STPA는 ISO 26262의 HARA를 대체하나요?
대체가 아니라 보완입니다. HARA는 위험을 식별하고 S·E·C로 ASIL을 할당하는 절차이고, STPA는 그 위험이 어떤 제어 상호작용에서 발생하는지를 도출합니다. 실무에서는 HARA의 위험 목록과 STPA의 손실·위험 정의를 정렬시킨 뒤, STPA의 손실 시나리오를 안전 요구사항의 근거로 사용하는 방식이 가장 무리가 없습니다. 두 분석이 같은 구조 트리 위에 있으면 이 정렬 작업 자체가 사라집니다.
Q2AI가 만든 분석 결과를 인증기관이 받아들일까요?
심사가 보는 것은 생성 주체가 아니라 근거·검토 이력·추적성입니다. AI가 초안을 만들고 사람이 승인했으며 모든 항목이 상위 위험으로 역추적된다면, 수작업 결과와 동일한 기준으로 평가받습니다. 반대로 근거 링크가 없는 분석은 사람이 만들었더라도 지적 대상입니다. 관건은 AI 사용 여부가 아니라 AI 사용 이력을 남길 수 있는 도구인가입니다.
Q3중국 GB 표준 대응인데, ISO 기반 도구를 써도 되나요?
새 국가표준은 기능안전(ISO 26262)과 SOTIF(ISO 21448)의 설계·개발 및 검증·확인 절차 위에 정량 지표와 시험 요구를 얹은 구조입니다. 따라서 분석 방법론(HARA·FMEA·FTA·TARA·STPA) 자체는 공통이며, 새로 배워야 할 방법론이 있는 것이 아닙니다. 필요한 것은 이미 하고 있는 분석의 산출물을 GB가 요구하는 증거 형태로 정리하고 연결하는 체계입니다.
08상하이에서 직접 확인하십시오 (Next Step)
상하이 지능형 자동차 소프트웨어 파크 「AutoSoft 대화」 제23회 — 「안전 주행(安全驭行)」
| 주제 | L2/L3/L4 규제 프레임워크 하의 지능형 주행 기능안전 & SOTIF AI 분석 실천 교류 |
| 일시 | 2026년 9월 4일(금) 13:00 – 17:00 |
| 장소 | 상하이 국제자동차성 · 윈샹즈싱(云上智行) 라운지 |
| 주최 | 상하이 지능형 자동차 소프트웨어 파크 |
VWAY 발표 세션| 시간 | 14:20 – 14:50 (주제 발표 2) |
| 제목 | AI 기반 STPA 안전분석의 새로운 패러다임 — L2/L3 규제와 Safety Case 요구의 효율적 충족 |
| 발표자 | Dave Kim — 한국 VWAY, VisualPro 제품 전문가 |
함께 다루는 주제
표준에서 실전으로 — ADS L3급 자율주행 개발 플랫폼과 상용 사례 해석 (IAE 智行众维 수석 안전 전문가)
L3/L4 국가표준의 AI 안전분석과 정량적 안전 요구 (이치훙치(一汽红旗) 기능안전 전문가)
고급 지능형 주행을 향한 안전 베이스라인 — ISO/PAS 8800 표준 전면 해설 (DEKRA 중국 자동차 안전 심사 전문가)
분임 토의 — OEM·Tier1 안전분석 권한과 책임 경계 / AI 분석의 설명가능성과 인증 수용성 / Safety Case 증거 체인의 흔한 누락과 회피 전략
규제 시간표는 이미 확정되었고, 준비에 쓸 수 있는 시간은 1년이 채 되지 않습니다. 각자 모색하기보다, 산업 체인의 동료들과 검증된 실천 경로를 확인하시기 바랍니다.
분석을 사는 것이 아니라, 논증할 수 있는 분석 자산을 쌓는 일 — VisualPro와 함께 시작하십시오.
자료 출처: 국가시장감독관리총국·국가표준화관리위원회 GB 47955—2026 / GB 44721—2026 발표 자료, 공업정보화부(工信部) 표준 해설, 신화망(新华网) 보도, 「AutoSoft 대화」 제23회 공식 초청장
2026년, 중국의 지능형 주행 안전 규제가 권고에서 강제로 넘어갔습니다. 두 건의 강제성 국가표준(GB)이 두 달 간격으로 연이어 발표되었습니다. GB 47955—2026(조합 주행보조 시스템 안전 요구, L2급)은 2026년 6월 27일 발표되어 2027년 1월 1일 시행되고, GB 44721—2026(자율주행 시스템 안전 요구, L3·L4급)은 2026년 7월 30일 발표되어 2027년 7월 1일 시행됩니다.
둘 다 권고 표준(GB/T)이 아니라 강제 표준(GB) 입니다. 무게가 실리는 지점은 기능 요구가 아니라 입증 요구입니다. 표준은 기업이 연구개발·생산·운행 전 주기 안전보증체계를 구축하고, 시뮬레이션·장내·도로 시험으로 이를 검증하도록 요구합니다.
STPA(System-Theoretic Process Analysis)는 사고를 부품 고장의 연쇄가 아니라 제어의 부적절성으로 봅니다. 네 단계로 진행합니다.
STPA의 실무 난점은 난이도가 아니라 분량입니다. 제어 구조가 조금만 커져도 UCA는 수백 건, 손실 시나리오는 수천 건이 됩니다. 전담 안전 인력이 부족한 조직에서 STPA가 중단되는 지점은 언제나 3~4단계입니다.
AI 에이전트의 효과가 가장 큰 구간이 바로 여기입니다. VisualPro는 MCP(Model Context Protocol) 를 통해 Claude 같은 AI 에이전트와 직접 연결되어, 제어 구조를 읽고 UCA 후보와 손실 시나리오 초안을 대화형으로 생성합니다. 다만 인증 심사를 통과해야 하는 분석에서 AI에는 조건이 붙습니다.
규제 시간표는 이미 확정되었고, 준비에 쓸 수 있는 시간은 1년이 채 되지 않습니다. 각자 모색하기보다, 산업 체인의 동료들과 검증된 실천 경로를 확인하시기 바랍니다.