ISO/SAE 21434 컨설팅 및 인증 서비스

ISO/SAE 21434 기반
Gap 분석

ISO/SAE 21434
컨설팅

ISO/SAE 21434
인증

TISAX
컨설팅
ISO/SAE 21434 소개
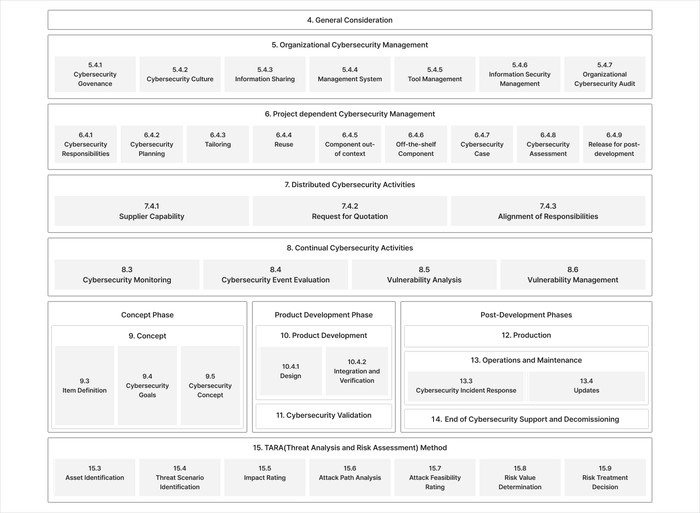
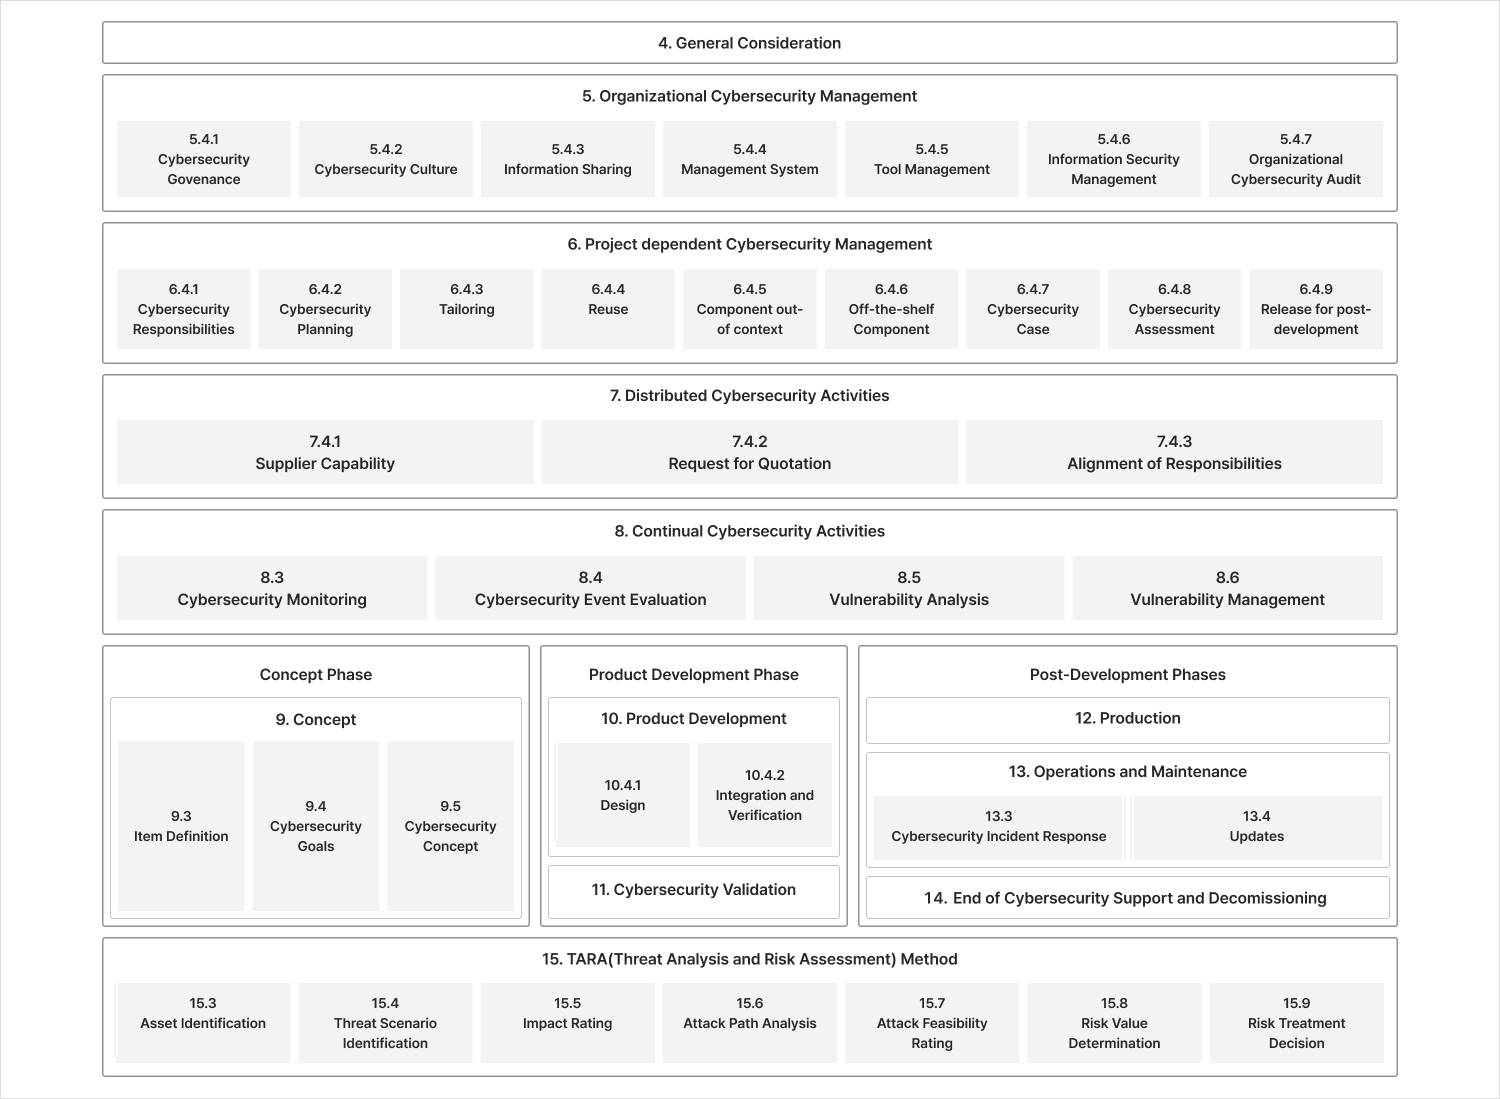
ISO/SAE 21434는 자동차 산업에서 전자 및 전기(E/E) 시스템의 사이버 보안 관리를 위한 국제 표준입니다.
이 표준은 도로 차량의 E/E 시스템이 현재 및 미래의 사이버 공격에 대비할 수 있도록 보안 리스크를 식별하고 관리하며, 설계, 개발, 운영, 유지 보수 및 폐기 과정에서 보안을 유지하는 데 중점을 둡니다.
| 목적 01 |
| 사이버 보안 관련 위험을 관리하여 E/E 시스템의 안정성과 보안을 보장 |
| 목적 02 |
| 전체 공급망에서 통합된 사이버 보안 접근 방식 구현 |
| 목적 03 |
| 조직 내 사이버 보안 정책 및 프로세스를 정의하고 사이버 보안 문화를 육성 |
| 적용 범위 01 |
| 자동차의 E/E 시스템 및 그 구성 요소와 인터페이스 |
| 적용범위 02 |
| 개발, 생산, 운영, 유지보수, 폐기 등 라이프 사이클 전반의 사이버 보안 리스크 관리 |
| 적용 범위 03 |
| 특정 기술이나 솔루션을 강제하지 않으며, 개별 상황에 맞춘 유연한 적용 가능 |
| 핵심 구성 요소 01 |
| 조직 사이버 보안 관리: 조직의 규칙과 프로세스를 정의하고 사이버 보안 문화를 조성 |
| 핵심 구성 요소 02 |
| 프로젝트 기반 사이버 보안 관리: 프로젝트 수준에서 활동 계획 수립과 책임 분배 |
| 핵심 구성 요소 03 |
| 위험 분석 및 관리: 위협 분석 (TARA)을 통해 리스크 평가 및 적절한 조치 시행 |
| 핵심 구성 요소 04 |
| 제품 개발과 유지보수: 보안 요구 사항 구현, 검증, 운영 중 업데이트 및 관리 |
TISAX(Trusted Information Security Assessment Exchange) 소개
TISAX 는 2017년 VDA (Verband der Automobilindustrie)가 개발한 사이버보안 프레임워크이며, 자동차 제조업체, 공급업체 및 4개국 자동차 협회로 구성된 조직인 ENX 협회가 운영함
TISAX는 VDA ISX(Information Security Assessment) 규정 준수를 요청하는 OEM, 공급사로부터 시작되며 등록, 평가, 평가 결과 공유 단계로 수행함
TISAX는 자동차 제조사 및 공급사 모두에게 통합적인 사이버보안 평가를 제공함
ISO/SAE 21434 및 TISAX 컨설팅 절차와 방법
브이웨이가 제공하는 컨설팅 절차와 범위 | |
|---|---|
| 초기 분석 및 진단 |
|
| 조직 관리 체계 수립 |
|
| 프로젝트 관리 지원 |
|
| 기술 지원 |
|
| 운영 및 유지 보수 |
|
| 교육과 역량 강화 |
|
| 감사와 개선 |
|