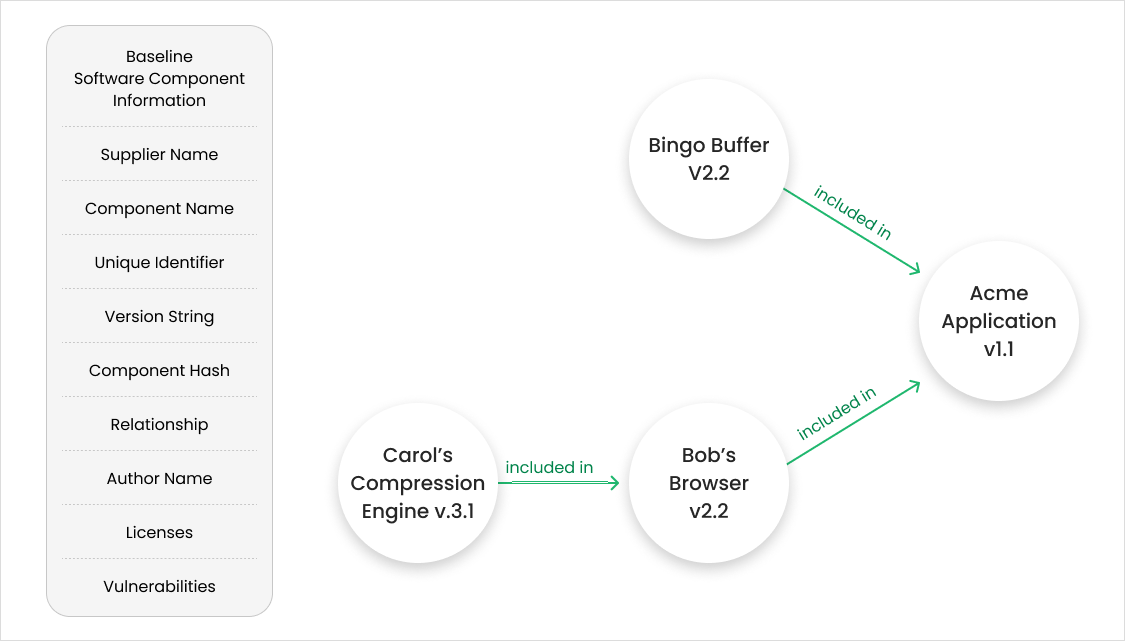
SBOM은 소프트웨어 구성요소 식별용 명세서로 소프트웨어 구성 요소를 분석하여 소프트웨어 보안 취약점 분석, 소프트웨어 공급망 관리에 활용되는 솔루션입니다.
SBOM은 소프트웨어의 구성 컴포넌트에 관한 메타정보 목록으로 구분되며, 소프트웨어에 어떤 요소가 포함됐고 누가 만들었는지에 대한 정보를 확인하고 추적하기 위해 만든 제도에 기반하여 활용되는 솔루션입니다.
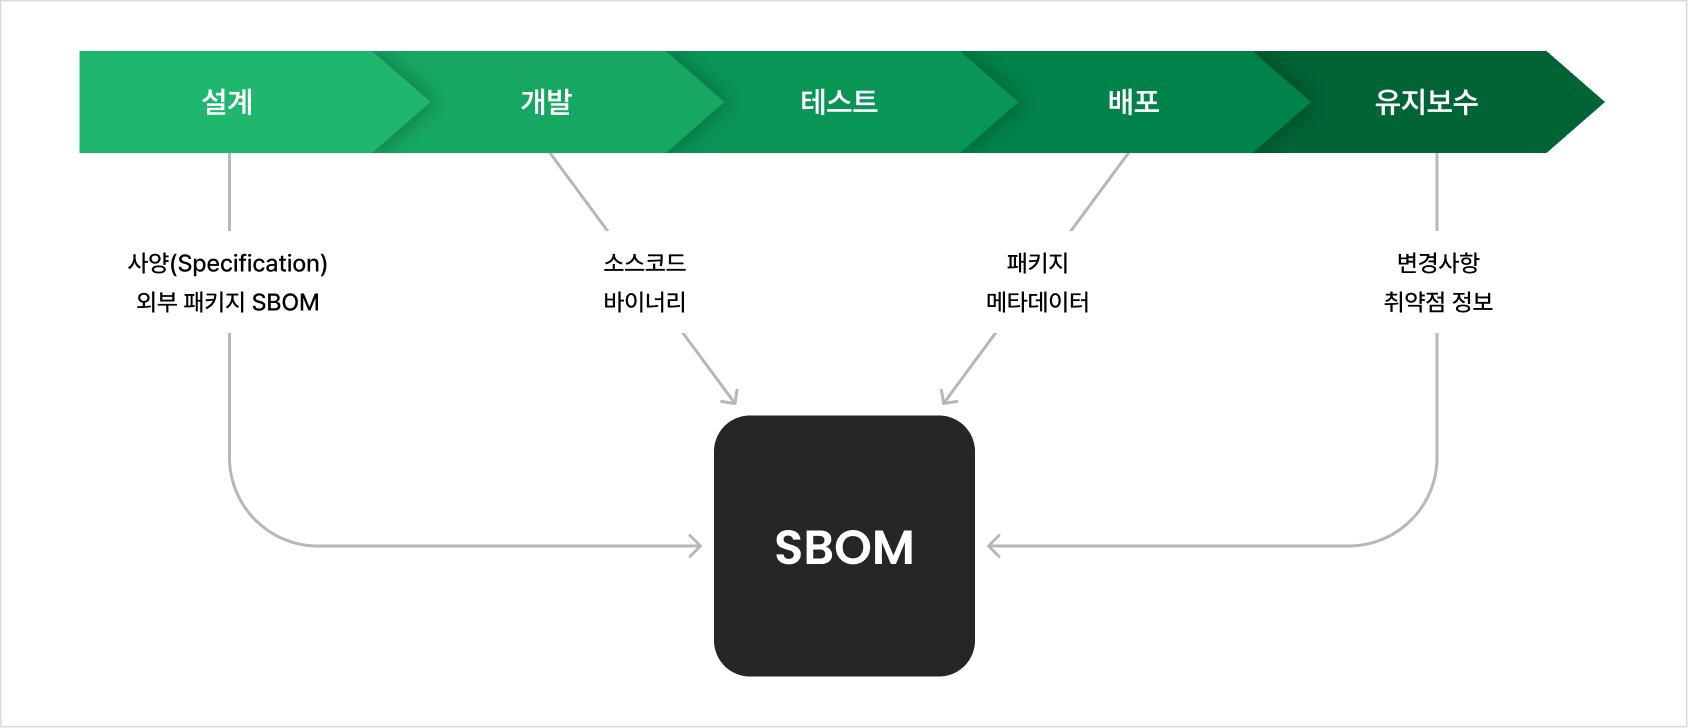
SBOM은 SW 구성 컴포넌트와 의존 관계를 가시화하여 사이버보안 침해, 오픈 소스 확대로 인해 SW 컴포넌트 관리에 필수적이라고 할 수 있습니다.
Teamer SBOM은 SBOM 생성 및 의존성 분석, NVD 보안 취약점 분석, 취약점 해결 관리 기능으로 효율적인 SBOM 기능을 제공합니다.
1. SBOM 리스트 생성
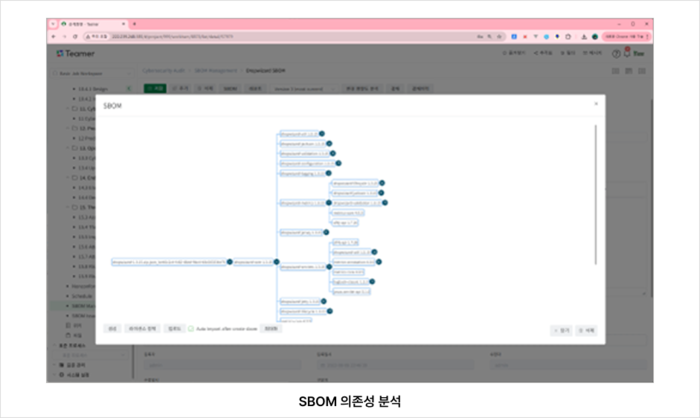
프로젝트에 포함된 SBOM 리스트를 생성합니다.
SBOM의 Dependency에 따른 Tree view를 생성합니다.
2. 사이버보안 취약점 모니터링 및 관리
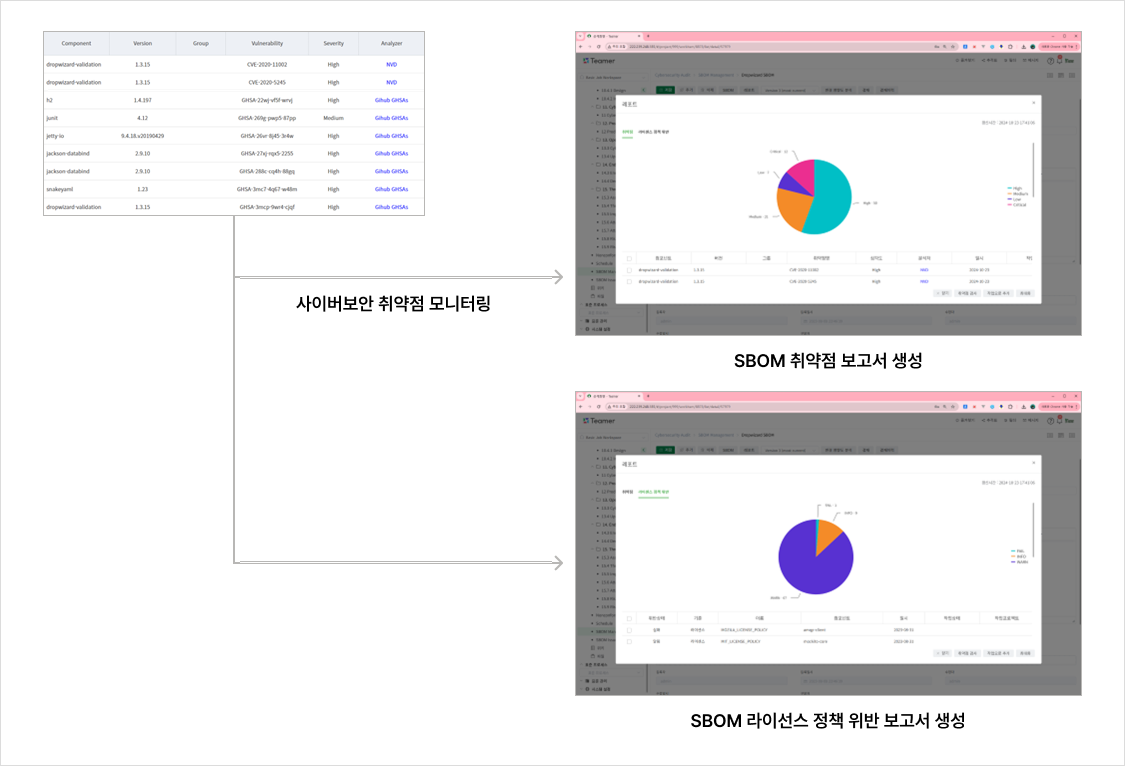
NVD, RedHat RHSAs, Amazon Linux ALAS 등의 데이터베이스를 비교하여 취약점을 발견합니다.
High, Medium, Critical, Low 등의 등급으로 나누어 평가, 대시보드를 제공합니다.
취약점 발견 및 해결 담당자 생성 및 담당자를 지정하여 수행됩니다.
해당 담당자에게 작업으로 등록 및 해결 상태여부를 관리하도록 조치됩니다.
3. Lifecycle Management 기능 지원
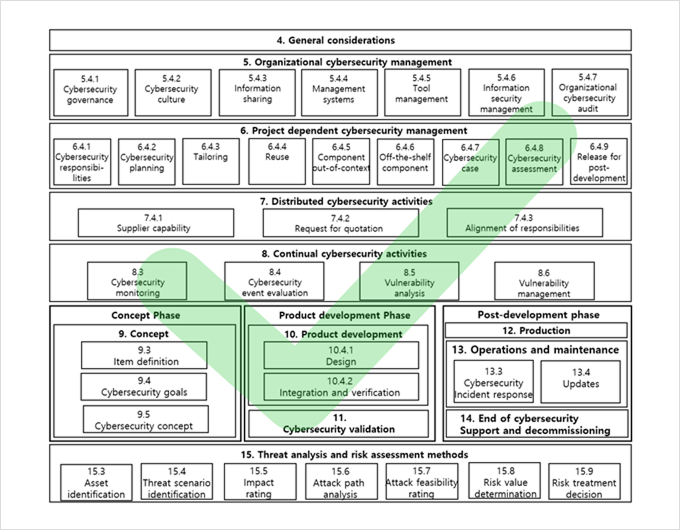
CSMS 프로세스에 따른 Cybersecurity Lifecycle Management 기능이 지원됩니다.
요구사항 및 이슈 결함관리를 위한 지원기능도 포함되어 있습니다.




CSMS 품질관리 시스템 주요 기능
CSMS 대시보드
개발 방법론 관리
CSMS 형상 관리
CSMS Audit 관리
테일러링 관리
추적성 관리
사이버보안 Goal 및 요구사항
사이버보안 산출물 관리
지속적 사이버보안 모니터링
조직 표준 프로세스 기반 템플릿
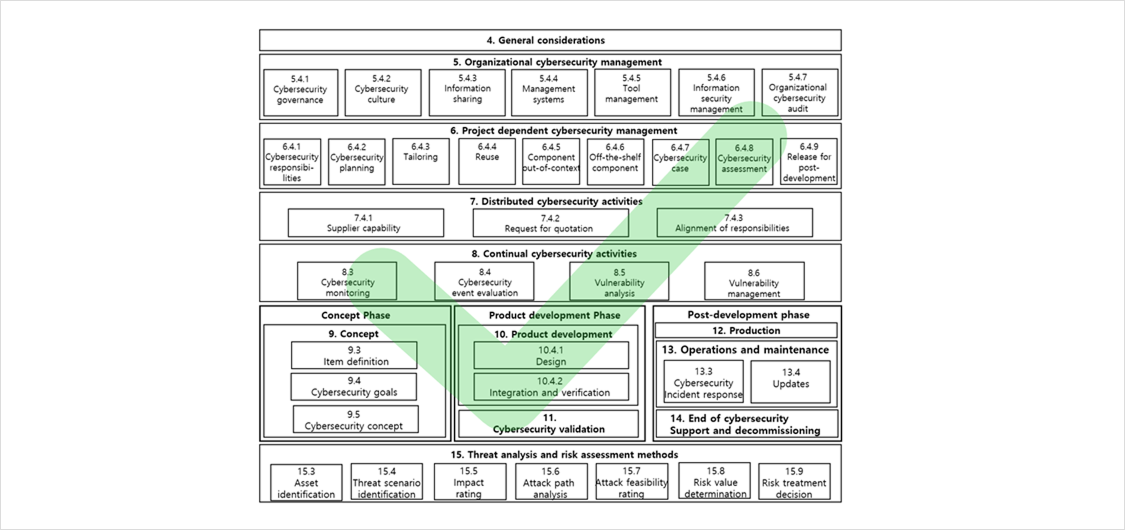
 SBOM의 궁극적인 목표는 보안 강화에 기여합니다. (공급망 보안 관리를 위한 필수 활동으로 구분)
소프트웨어 개발 과정에서 다양한 코드와 구성 요소가 활용될 수 있기에 이를 신속히 대응하기 위해 미리 소프트웨어의 구성 요소를 파악할 수 있는 기반 구축이 가능합니다.
점점 복잡해지는 소프트웨어 공급망 환경에서 SBOM은 소프트웨어의 보안성과 투명성을 크게 향상시키는 데 기여합니다.
1. 연구개발 수명주기의 SW공급망 관리체계의 전문성 강화에 기여
(요구사항 정의 프로세스) 프로세스에서 활용할 오픈소스의 조사 및 검증활동이 강화됩니다.
(설계/구현 프로세스) 오픈소스의 활용 및 검증활동이 강화됩니다.
(시험 프로세스) SW결과물에 대한 라이선스/의존성/보안 취약점 검증 수행 및 시험결과를 작성할 수 있습니다.
(SW공개 프로세스) 오픈소스 정보(이름, 버전, 라이선스, 사이트 등) 및 외부 배포에 따른 적정성 심의가 가능합니다.
2. SBOM 데이터 활용을 위한 데이터 포맷 표준화에 기여
SW 패키지 데이터 교환(SPDX), SW식별(SWID) 태그, CycloneDX 등을 통한 SBOM 생성/소비 생태계 구축에 기여하며, SW 개발 수명주기 통합을 통한 SBOM 사용 메커니즘 정착화에 기여할 수 있습니다.
3. 오픈소스 기반 SW개발 및 관리를 위한 한국형 SBOM 자동화 지원도구의 내수경쟁력 강화에 기여
전사적 차원에서의 소스 분석 도구, 저장소 관리 도구 등에 대한 체계적 지원이 가능합니다.
라이선스, 의존성 관리를 위한 오픈소스 SW 라이선스 검증도구 및 보안 취약점 관리를 위한 오픈소스 보안 취약점 검증도구 활용기술 극대화에 기여합니다.
SW결과물의 저장 및 관리를 위한 저장소(GitHub, GitLab 등) 및 개발지원도구(CI/CD) 지원이 가능합니다.